¿Quién tiene las llaves digitales de tu negocio? Cómo revisar tus accesos
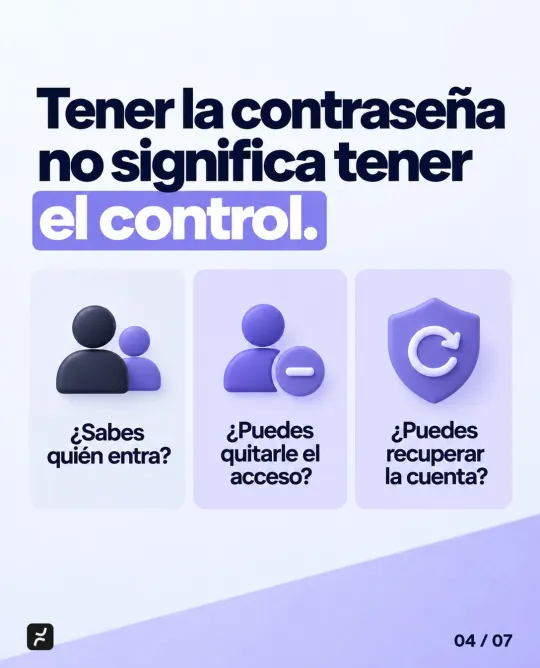
Tener la contraseña no significa tener el control. Cómo saber quién más entra a tus cuentas, quitar los accesos que sobran y asegurarte de poder recuperarlas.
¿Por qué tener la contraseña no significa tener el control?
Cuando revisamos los accesos de un negocio, casi siempre empieza igual: “Sí tengo la contraseña”. Pero cuando preguntamos quién más podía entrar, el dueño no lo sabía. También hemos trabajado con dueños que cambian las contraseñas una y otra vez porque ya no saben quién las tiene.
Una contraseña solo demuestra que hoy puedes entrar. El control es otra cosa, y se mide con tres preguntas:
- ¿Sabes quién entra? No solo quién conoce la contraseña, también quién tiene su propio usuario o permisos de administrador.
- ¿Puedes quitarle el acceso? A un exempleado, a una agencia o a un proveedor, sin pedirle permiso a nadie.
- ¿Puedes recuperar la cuenta? Si mañana pierdes el celular o se va quien la abrió, ¿a qué correo y a qué teléfono llega la recuperación?
Cambiar la contraseña ayuda, pero no resuelve el fondo. Si otra persona es administradora o controla el correo de recuperación, puede volver a entrar cuando quiera.
¿Cómo pierde un negocio el control de sus cuentas sin darse cuenta?
Casi nunca por mala fe. Pasa poco a poco, porque alguien abrió la cuenta con lo que tenía a la mano:
- Quien configuró el correo puso su celular personal como teléfono de recuperación.
- La agencia que creó tu página en redes sociales es la única administradora.
- Tu desarrollador web registró el dominio con sus propios datos.
- La contraseña de la cuenta principal circula por WhatsApp desde hace años.
- Un empleado que ya se fue todavía tiene su usuario activo.
El dominio merece atención especial, porque de él dependen tu sitio y tu correo. En un artículo sobre buenas prácticas, la ICANN, el organismo que coordina los nombres de dominio de internet, señala que permitir que un tercero, como tu proveedor de hosting o tu desarrollador web, aparezca como registratario de tus dominios generalmente no se considera una buena práctica. Ese tercero podría transferirlos a otro proveedor de dominios, y recuperarlos puede requerir abogados y trámites, sin garantía de éxito.
Y a veces el proveedor simplemente desaparece. Otro cliente dependía de su proveedor para recuperar sus cuentas, y el proveedor ya no existía. No pudimos recuperarlas y tuvimos que crear cuentas nuevas.
A veces sí se puede. En SpacePort MX, el desarrollador original desapareció y el sitio se caía. Recuperamos los accesos y se los entregamos al cliente. Pero no conviene depender de la suerte.
¿Qué cuentas debes revisar?
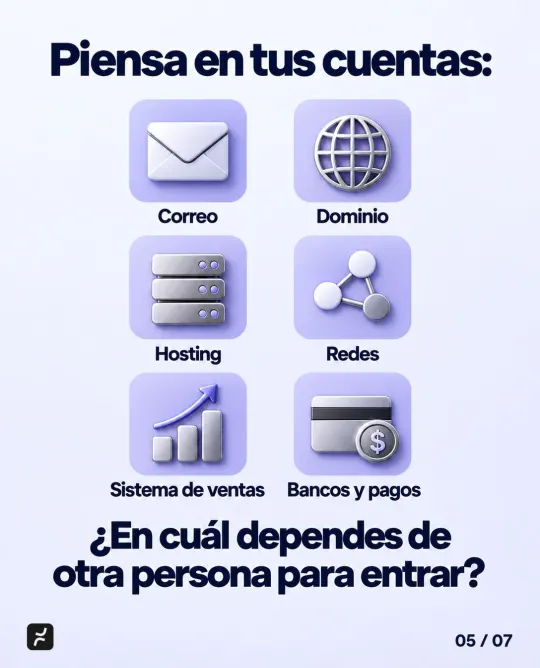
Piensa en todo lo que usa tu operación y pregúntate en cuál dependes de otra persona para entrar:
| Cuenta | Por qué importa | Qué anotar |
|---|---|---|
| Correo | Con él se recuperan casi todas las demás cuentas | Quién es administrador y a qué correo y teléfono llega la recuperación |
| Dominio | De él dependen tu sitio y tu correo | Quién aparece como titular, cuándo vence y quién recibe los avisos |
| Hosting | Ahí vive tu sitio web | Si lo contrataste tú, quién entra. Si lo incluye tu proveedor, revisa lo que explicamos más abajo |
| Redes sociales | Tu canal diario con clientes | Quiénes son administradores y quién publica |
| Sistema de ventas | Tus clientes, pedidos y cobros | Tu propio usuario administrador y cómo exportas tus datos |
| Bancos y pagos | Tu dinero | Quién tiene usuario y token, y quién autoriza pagos |
Empieza por el correo. Quien controla el correo de recuperación puede restablecer la contraseña de casi todo lo demás.
¿Cómo delegar el trabajo sin perder el control?
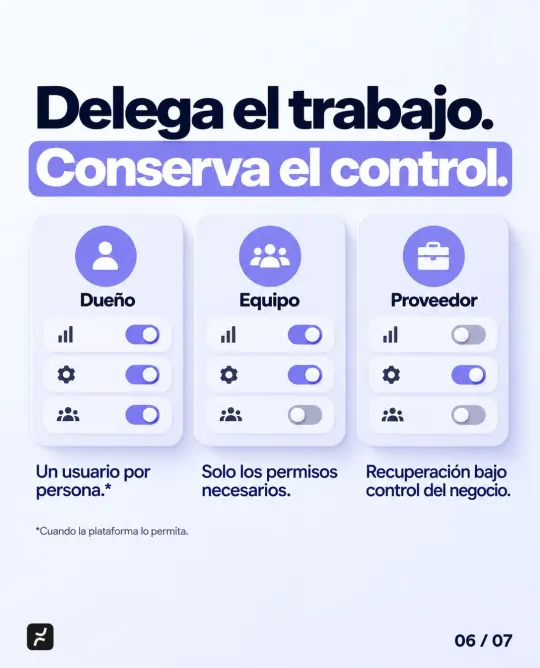
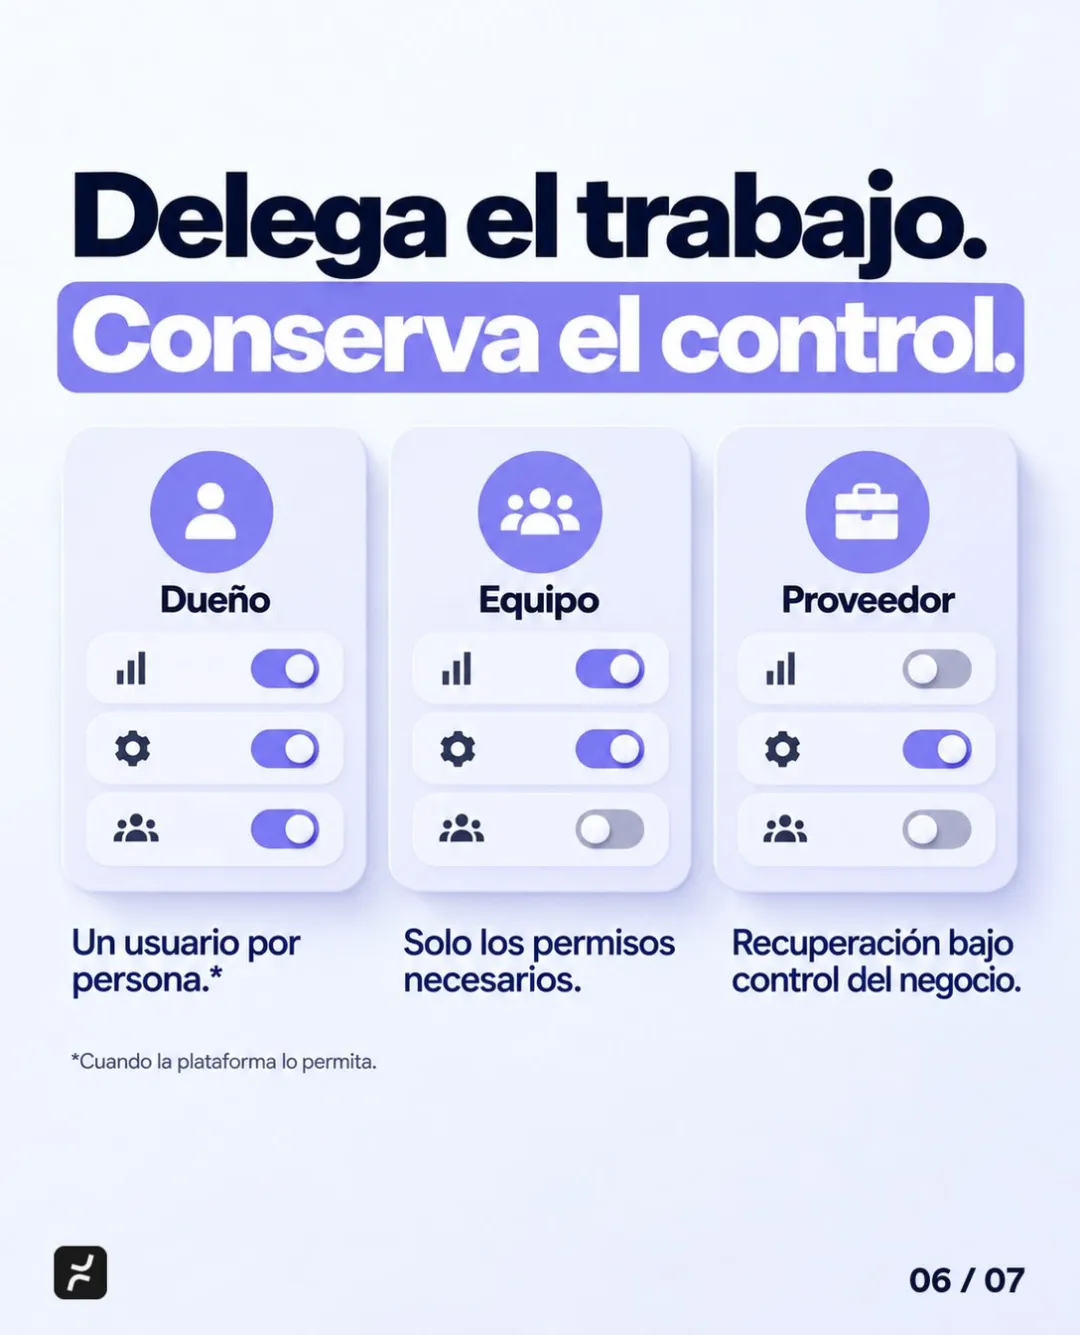
Delegar está bien. Tu contador, tu agencia y tu proveedor de sistemas necesitan entrar para hacer su trabajo. La clave es que entren con su propio acceso, no con el tuyo:
- Un usuario por persona, cuando la plataforma lo permita. Así sabes quién hizo qué y puedes quitarle el acceso a uno sin cambiarle la contraseña a todos. En su guía para Google Workspace, Google recomienda no compartir cuentas de administrador, porque después no se puede saber quién hizo cada cambio.
- Solo los permisos necesarios. Quien publica en redes no necesita administrar la cuenta, y quien captura pagos no necesita autorizarlos. Es lo que pide Cyber Essentials, la guía de CISA, la agencia de ciberseguridad de Estados Unidos, para líderes de pequeñas empresas: dar accesos según lo que cada quien necesita y llevar un inventario de cuentas de usuario, proveedores y socios.
- Recuperación bajo control del negocio. El correo y el teléfono de recuperación deben ser del negocio, no de un empleado ni de un proveedor. También ayuda tener dos administradores de confianza: Google recomienda más de una cuenta de administrador avanzado, cada una a cargo de una persona distinta, para que una pueda actuar si la otra se pierde.
Aquí hay una diferencia importante. Las cuentas que son de tu negocio, como el correo, el dominio, las redes, los bancos y las plataformas de pago, deben estar bajo su control. Los sistemas que un proveedor construye y opera para ti funcionan distinto: es normal que el proveedor administre el servidor y el código. Lo que tú necesitas es tu propio usuario administrador, la lista de quién tiene acceso, incluido el personal del proveedor, y por escrito el derecho a exportar tus datos.
Así trabajamos en Nightly: hospedamos y mantenemos los sistemas que construimos, y tu información siempre es tuya: puedes pedir una exportación completa en cualquier momento. Si estás por contratar a alguien, en 10 preguntas para cualquier proveedor de software te decimos qué pedir por escrito.
¿Cómo revisar hoy los accesos de tu negocio?
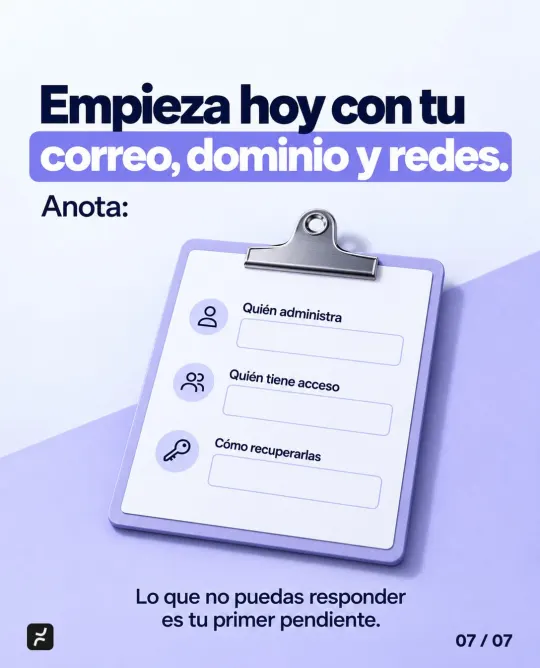
No necesitas comprar nada para empezar. Toma una hoja y empieza por tu correo, tu dominio y tus redes:
- Anota quién administra cada cuenta.
- Anota quién más tiene acceso: empleados, exempleados, agencias y proveedores.
- Anota cómo la recuperarías: a qué correo y a qué teléfono llega la recuperación, y de quién son.
- Quita los accesos que sobran y cambia las contraseñas que se compartieron.
- Pasa la recuperación a un correo y un teléfono del negocio y agrega un segundo administrador de confianza.
- Activa la verificación en dos pasos, empezando por las cuentas de administrador, como recomienda la guía de CISA para pequeñas empresas. La opción más segura es una llave de seguridad física, como la de la portada. La más débil, un código por mensaje de texto.
- Guarda las contraseñas en un administrador de contraseñas del negocio, no en un chat. CISA recomienda uno para toda la empresa: genera contraseñas complejas, las llena por ti y las guarda de forma segura.
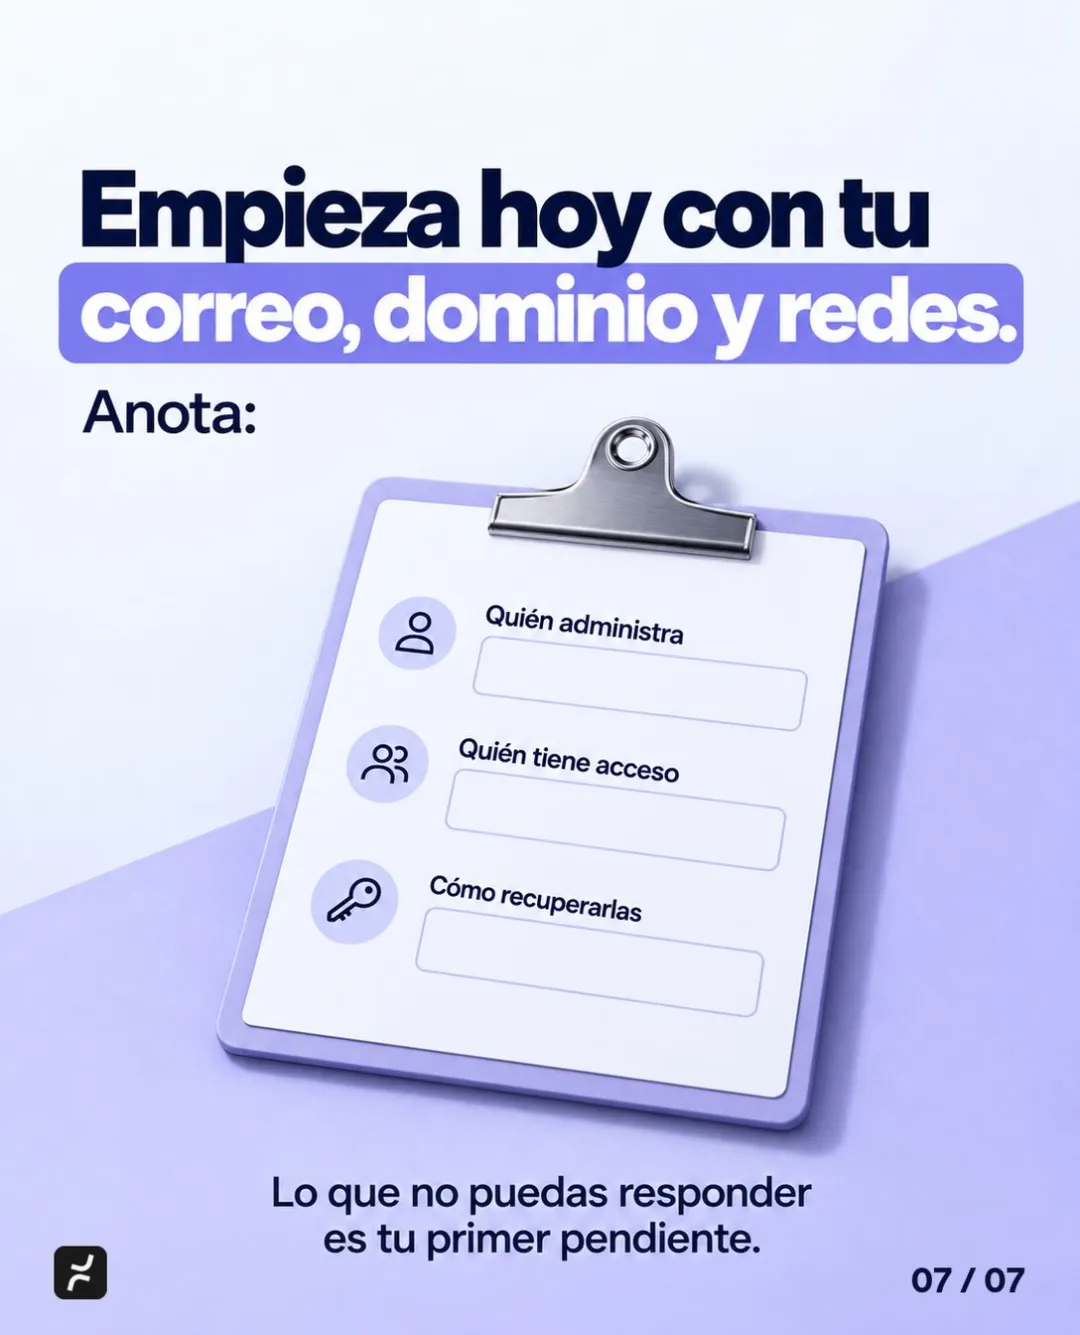
Lo que no puedas responder es tu primer pendiente. Repite la revisión cada vez que alguien entra o sale del equipo, o cuando cambias de proveedor. Cyber Essentials pide lo mismo: tener procedimientos para cuando alguien cambia de puesto o deja la empresa.
Si estás por conectar inteligencia artificial a tus sistemas, aplica la misma lógica. En qué permisos darle a un agente de IA te explicamos cómo.
Si al hacer la lista encontraste huecos, platiquemos. En un diagnóstico gratuito revisamos contigo los sistemas y los accesos de tu operación, y te decimos qué conviene resolver primero. Conoce cómo hacemos software a la medida o agenda tu diagnóstico. El precio depende del alcance y te lo enviamos por escrito después de la consulta.
Relacionado
Preguntas frecuentes
Quítale el acceso el mismo día: desactiva su usuario o sus permisos y cambia las contraseñas que conocía, sobre todo las compartidas. Después revisa que el correo y el teléfono de recuperación sean del negocio y activa la verificación en dos pasos. Si la plataforma guarda un registro de actividad, revisa qué hizo en los últimos días.
Sí. El dominio es una cuenta de tu negocio y de él dependen tu sitio y tu correo. Aunque lo administre un proveedor, tu negocio debe aparecer como titular. La ICANN señala que dejar a un tercero, como el desarrollador web o el proveedor de hosting, como registratario generalmente no se considera una buena práctica.
Si un proveedor construye y opera tu sistema, pide tu propio usuario administrador, la lista de quién tiene acceso, incluido su personal, y por escrito el derecho a exportar tus datos en cualquier momento. Y aunque te ayude a administrarlas, las cuentas que son de tu negocio, como el correo, el dominio y las redes, deben quedar bajo su control.
Fuentes
- Cyber Essentials (en inglés)CISA
- Require Multifactor Authentication: verificación en dos pasos para empresas (en inglés)CISA
- Require Strong Passwords: contraseñas y administradores de contraseñas para empresas (en inglés)CISA
- Mejores prácticas para el registro y la administración de carteras de nombres de dominio (Parte II)ICANN
- Prácticas recomendadas de seguridad para cuentas de administradorAyuda de Google Workspace
Basado en nuestra publicación de Instagram.
Última actualización: