Agentes de IA en tu empresa: qué permisos darles antes de conectarlos
Un chatbot responde. Un agente conectado actúa dentro de tus sistemas. Antes de conectarlo, define qué puede leer, qué necesita tu aprobación y qué queda bloqueado.
¿Qué cambia cuando la IA deja de responder y empieza a actuar?
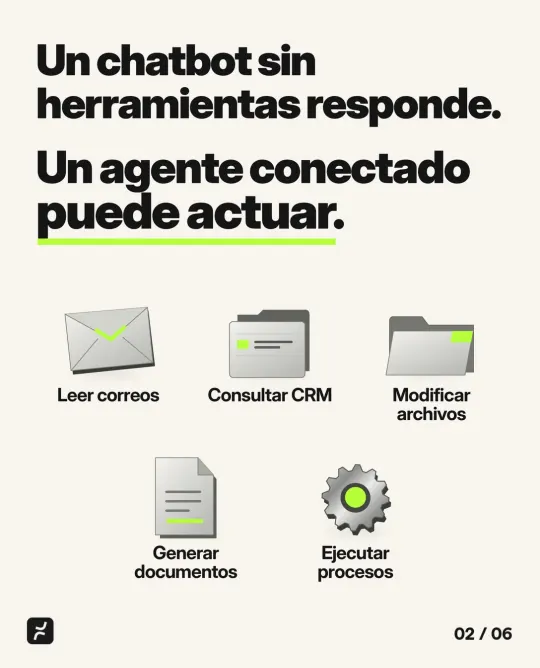
Un chatbot sin herramientas solo responde: le preguntas algo y te contesta con lo que sabe o con lo que tú le compartes. Un agente de IA es distinto porque está conectado a tus sistemas y puede actuar. Puede leer correos, consultar tu CRM, modificar archivos, generar documentos y ejecutar procesos completos, como registrar un pedido o mandar una cotización.
Esa conexión es lo que lo hace útil, y también lo que cambia el riesgo. OWASP, una fundación dedicada a la seguridad del software, incluye en su lista de riesgos principales para aplicaciones de IA la agencia excesiva: la falla que permite que un sistema de IA haga algo dañino cuando se equivoca, entiende mal una instrucción o alguien lo manipula. Mientras más puede hacer el agente, más grande es el daño posible.
¿Por qué un agente conectado cambia la seguridad de tu empresa?
Porque se vuelve un usuario más de tus sistemas, con dos diferencias importantes. Trabaja muy rápido, así que un error se puede repetir muchas veces antes de que alguien lo note. Y obedece al texto que lee: si un correo o un documento trae instrucciones escondidas, el agente puede tomarlas como órdenes.
OWASP lo ilustra con un caso sencillo. Un asistente solo necesitaba leer correos para resumirlos, pero la herramienta que eligieron también podía enviarlos. Un correo malicioso lo engañó para buscar información sensible en el buzón y reenviarla al atacante. Se habría evitado con un acceso de solo lectura o con una persona que revisara cada envío.
Según OWASP, el problema suele venir de uno o más de estos tres excesos:
- Demasiadas funciones. El agente necesitaba leer documentos, pero la herramienta también le permite modificarlos y borrarlos.
- Demasiados permisos. Entra a tus sistemas con una cuenta que ve todo, aunque su tarea solo requiere una parte.
- Demasiada autonomía. Hace cambios importantes sin que nadie los confirme.
Las empresas grandes ya están reaccionando. El 17 de septiembre de 2026, Business Insider reportó que JPMorgan puso un límite de gasto de 2,000 dólares al mes a algunos empleados que usan Claude Code, el asistente de programación de Anthropic, y que está llevando a algunos ingenieros a un entorno aislado que restringe el acceso de la IA a las credenciales de los empleados y a los sistemas internos. En abril, su director global de seguridad de la información, Pat Opet, había descrito la meta: agentes con «una identidad, pero ningún permiso».
¿Qué permisos debería tener un agente de IA?
Los mínimos que necesita para su tarea, ni uno más. El NIST, el instituto de estándares de Estados Unidos, define el mínimo privilegio como restringir los privilegios de acceso de los usuarios, o de los procesos que actúan en su nombre, al mínimo necesario para cumplir sus tareas. Un agente de IA es justo eso: un proceso que actúa en nombre de alguien.
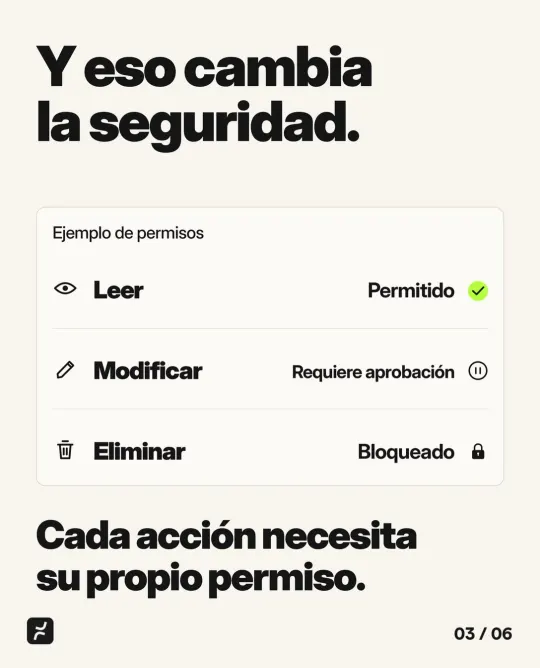
En la práctica, piensa en acciones, no en sistemas. No basta con decidir si el agente entra a tu CRM: hay que decidir qué puede hacer ahí. Cada acción necesita su propio permiso:
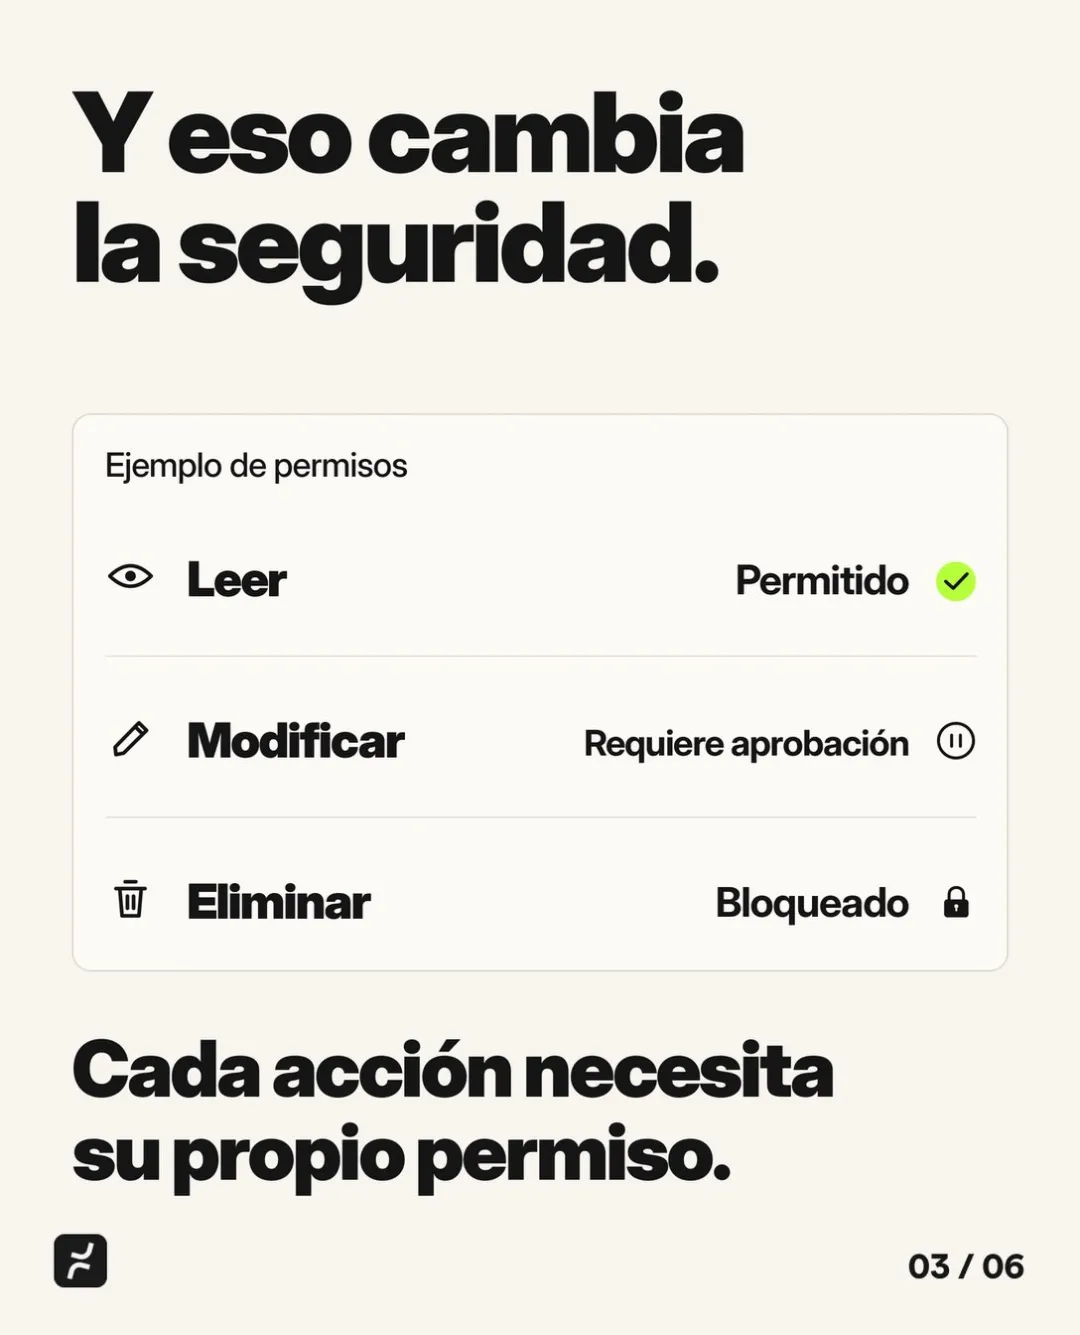
| Acción | Ejemplo | Permiso sugerido |
|---|---|---|
| Leer | Consultar existencias o el historial de un cliente | Permitido |
| Preparar | Redactar una cotización o una respuesta | Permitido, como borrador |
| Modificar | Cambiar un precio, un pedido o un dato del CRM | Requiere aprobación |
| Enviar | Mandar un correo o un WhatsApp a un cliente | Requiere aprobación |
| Eliminar o pagar | Borrar registros o autorizar pagos y transferencias | Bloqueado |
Piensa en una distribuidora. El agente puede leer los pedidos que llegan por correo, revisar existencias y dejar el pedido capturado en el sistema, y una persona lo confirma antes de que salga. Lo que no necesita es poder cambiar precios ni cancelar facturas.
Un detalle importante: el límite debe vivir en el sistema, no en la instrucción. Escribirle al agente “no borres nada” no es un permiso. Quitarle la posibilidad de borrar, sí. OWASP lo recomienda así: que tus sistemas validen cada acción, en lugar de dejar que la IA decida si está permitida.
Si no le darías acceso total a un empleado nuevo, ¿por qué a una IA?
Piensa en cómo recibes a alguien nuevo. Le das acceso a lo que su puesto necesita, alguien revisa su trabajo las primeras semanas y le das más responsabilidad conforme demuestra que puede con ella. Nadie le entrega el primer día las claves del banco, todos los archivos y la lista completa de clientes.
Con un agente aplica la misma lógica, con más cuidado. Una persona nueva duda cuando algo le parece raro. Un agente puede cumplir al pie de la letra una instrucción que venía escondida en un correo. Por eso conviene tratarlo como un usuario más, con su propio rol. En los sistemas que construimos, como Curul para una oficina legislativa, cada persona ve solo lo que le corresponde. Si mañana se suma un agente de IA, debe entrar con esas mismas reglas.
¿Qué debe tener un agente antes de entrar a tu operación?
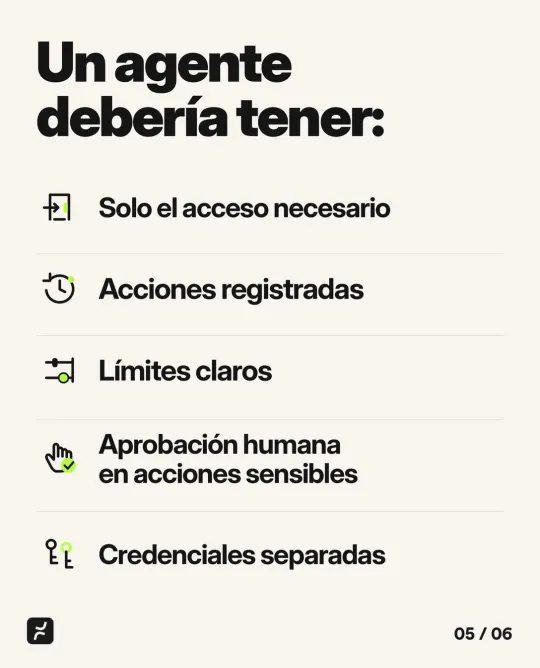
Cinco cosas, las mismas que le pedirías a cualquier usuario con acceso a información sensible:
- Solo el acceso necesario. Una tarea, las herramientas de esa tarea y, donde se pueda, acceso de solo lectura.
- Acciones registradas. Qué leyó, qué cambió, cuándo y a nombre de quién. Sin registro no puedes revisar ni corregir nada.
- Límites claros. Montos, número de acciones por hora, horarios y presupuesto. OWASP sugiere limitar cuántas acciones puede hacer en cierto tiempo, para detectar un problema antes de que crezca.
- Aprobación humana en acciones sensibles. Escribirle a un cliente, cambiar precios, pagar o borrar pasa primero por una persona.
- Credenciales separadas. Su propio usuario y su propia llave de acceso, nunca la contraseña del dueño o de un empleado. Así sabes qué hizo el agente y qué hizo una persona, y puedes desconectarlo sin afectar a nadie.
Y falta decidir quién lo apaga. El marco de gestión de riesgos de IA del NIST recomienda definir cómo se supervisa a la IA y tener mecanismos, con responsables asignados, para desactivar un sistema que se comporte distinto a lo previsto. En una empresa pequeña basta con algo sencillo: una persona responsable y un procedimiento escrito para quitarle el acceso de inmediato.
¿Cómo empezar a usar agentes de IA sin poner en riesgo tu operación?
Con una tarea concreta y permisos que crecen con la confianza:
- Elige una tarea con retorno claro, como clasificar los correos de pedidos o preparar cotizaciones. En nuestro artículo sobre cómo lograr que la IA dé retorno explicamos cómo elegirla.
- Haz la lista de acciones que necesita y marca cada una como permitida, con aprobación o bloqueada.
- Crea su propio usuario con esos permisos y nada más.
- Empieza en modo borrador. El agente prepara y una persona aprueba durante las primeras semanas.
- Revisa el registro cada semana y amplía permisos solo donde los resultados lo justifiquen.
- Define quién lo desconecta y cómo se le quita el acceso.
Un ejemplo de tarea concreta: en la plataforma que construimos para Executive Engineers, la IA ayuda a capturar recibos y tarjetas digitales, dentro de un sistema cuya seguridad se trabajó bajo estándares ISO 27001.
Antes de conectar la IA, también conviene saber quién más tiene acceso hoy a tus cuentas. Si no lo tienes claro, empieza por revisar quién tiene las llaves digitales de tu negocio.
Si estás pensando en conectar IA a tu correo, a tu CRM o a tu sistema, platiquemos antes de darle acceso. En un diagnóstico gratuito revisamos qué tarea conviene automatizar, qué permisos necesita y cómo queda registrado cada paso. Conoce cómo trabajamos la automatización de procesos y el software a la medida, o agenda tu diagnóstico. El precio depende del alcance y te lo enviamos por escrito después de la consulta.
Preguntas frecuentes
Un chatbot sin herramientas solo responde con lo que sabe o con lo que le compartes. Un agente está conectado a tus sistemas, como el correo, el CRM o tus archivos, y puede actuar: leer, modificar, enviar o ejecutar procesos. Por eso necesita permisos, igual que cualquier usuario.
Puede serlo si solo tiene los permisos que su tarea necesita. Si va a resumir correos, basta con que pueda leerlos. Si redacta respuestas, que queden como borrador hasta que una persona las revise. Dale su propio usuario, registra lo que hace y define quién puede desconectarlo.
Depende del alcance: cuántos sistemas toca, qué acciones hace y qué aprobaciones necesita. En Nightly el precio se define después del diagnóstico gratuito y te lo enviamos por escrito, con etapas y fechas de entrega.
Fuentes
- LLM06:2025 Excessive Agency: agencia excesiva (en inglés)OWASP Gen AI Security Project
- Least privilege: definición de mínimo privilegio (en inglés)NIST
- Marco de gestión de riesgos de inteligencia artificial, AI RMF 1.0 (en inglés)NIST
- JPMorgan rolls out Claude changes: $2,000 spending limits and extra security (en inglés)Business Insider
Basado en nuestra publicación de Instagram.
Última actualización: